Una password sottratta attraverso un messaggio di phishing può consentire l’accesso alla posta elettronica di un dipendente, ai documenti condivisi e, in determinate condizioni, ai sistemi gestionali dell’impresa. Il problema diventa particolarmente delicato quando le stesse credenziali vengono utilizzate per servizi differenti oppure quando un account dispone di privilegi amministrativi.
La revisione delle linee guida sull’identità digitale pubblicata dal National Institute of Standards and Technology (NIST) nel luglio 2025 ha aggiornato alcuni criteri fondamentali per la gestione delle credenziali. Le indicazioni riguardano la lunghezza delle password, l’eliminazione di determinati obblighi di complessità, l’impiego di sistemi crittografici e le procedure di recupero degli account.
Anche in Italia, l’Agenzia per la cybersicurezza nazionale (ACN) ha contribuito a definire misure per proteggere le credenziali e gli accessi ai sistemi informatici. Le linee guida elaborate insieme al Garante per la protezione dei dati personali affrontano specificamente la conservazione sicura delle password, mentre le misure previste per i soggetti interessati dalla normativa NIS2 attribuiscono particolare rilievo all’autenticazione multifattore e alla gestione degli accessi.
Per le piccole e medie imprese, la sicurezza delle password aziendali richiede quindi una revisione delle procedure quotidiane: dalla creazione degli account alla protezione degli accessi amministrativi, fino alle modalità con cui un dipendente può recuperare le proprie credenziali dopo aver perso il telefono.
Password lunghe e uniche: le indicazioni aggiornate del NIST
Una delle modifiche più significative introdotte dal documento NIST SP 800-63B-4 riguarda la lunghezza minima delle password.
Per i sistemi che utilizzano una password come unico fattore di autenticazione, lo standard stabilisce una lunghezza minima di 15 caratteri. Quando la password viene impiegata all’interno di un processo di autenticazione multifattore, il minimo previsto può scendere a otto caratteri.
Il NIST precisa inoltre che i sistemi di verifica non devono imporre regole di composizione come l’obbligo di inserire contemporaneamente lettere maiuscole, minuscole, numeri e simboli speciali.
La motivazione è legata al comportamento effettivo degli utenti. Una password costruita rispettando formalmente questi requisiti può comunque risultare prevedibile, soprattutto quando vengono utilizzate parole comuni accompagnate da numeri progressivi o simboli aggiunti sempre nella stessa posizione.
La lunghezza, l’unicità e l’assenza di credenziali già compromesse assumono maggiore importanza rispetto alla complessità imposta artificialmente.
Un altro cambiamento riguarda la sostituzione periodica delle password. La pubblicazione NIST del 2025 esclude l’obbligo di cambiarle a intervalli prestabiliti in assenza di una ragione concreta. Il cambiamento deve invece essere imposto quando esistono evidenze di compromissione.
Questo non significa che una password possa essere mantenuta indefinitamente senza controlli. Le organizzazioni devono disporre di strumenti per individuare credenziali comuni, prevedibili o presenti in archivi di password compromesse, oltre a limitare i tentativi di accesso.
Occorre distinguere anche il valore delle indicazioni statunitensi. Lo standard NIST costituisce un riferimento tecnico autorevole, ma non introduce automaticamente obblighi giuridici per tutte le imprese italiane. Le aziende devono verificare gli eventuali requisiti applicabili al proprio settore, ai servizi utilizzati e agli obblighi contrattuali.
Sul piano operativo, un gestore di password aziendale può semplificare notevolmente l’applicazione di queste raccomandazioni. Un software di questo tipo permette di generare credenziali lunghe e casuali, conservarle in un archivio protetto e utilizzarne una differente per ogni servizio.
La scelta dello strumento richiede comunque una valutazione delle modalità di cifratura, delle procedure di recupero, della gestione degli accessi e delle possibilità di revoca quando un collaboratore lascia l’impresa.
Autenticazione multifattore: perché il secondo controllo deve essere scelto con attenzione
L’autenticazione multifattore, comunemente indicata con la sigla MFA, richiede la verifica di almeno due fattori appartenenti a categorie differenti.
La password rappresenta qualcosa che l’utente conosce. Un dispositivo fisico o un’applicazione di autenticazione può dimostrare il possesso di uno strumento autorizzato. Un elemento biometrico può invece contribuire a verificare una caratteristica personale.
La semplice richiesta di due password differenti non costituisce autenticazione multifattore, perché entrambe appartengono alla categoria della conoscenza.
Nella gestione ordinaria degli account aziendali, la MFA viene spesso implementata aggiungendo alla password un codice temporaneo generato da un’applicazione, un messaggio SMS oppure una richiesta di approvazione sullo smartphone.
Questi strumenti offrono livelli di protezione differenti.
I codici ricevuti tramite SMS possono essere esposti a rischi legati al controllo del numero telefonico e alle vulnerabilità dei sistemi di comunicazione. I codici temporanei generati da applicazioni dedicate evitano alcune di queste criticità, ma possono comunque essere sottratti attraverso pagine di phishing predisposte per intercettarli in tempo reale.
Anche le richieste di approvazione tramite notifica devono essere gestite correttamente. Un utente che riceve ripetutamente richieste inattese potrebbe autorizzarne una senza aver verificato l’origine dell’operazione.
La distinzione più rilevante riguarda quindi la resistenza al phishing, cioè la capacità del sistema di impedire che le informazioni di autenticazione vengano utilizzate efficacemente su un sito fraudolento.
Nel 2026 il CERT-AgID ha documentato campagne di phishing che sfruttano procedure legittime di autorizzazione dei dispositivi, inducendo gli utenti a inserire codici su pagine autentiche per consentire indirettamente l’accesso agli aggressori. Si tratta di una dimostrazione concreta del fatto che anche un sistema protetto da MFA può essere aggirato attraverso modalità di attacco che abusano delle procedure di autorizzazione.
Per migliorare la sicurezza delle password aziendali, dunque, non basta verificare che la MFA sia attiva. Occorre conoscere il metodo utilizzato, controllare le eventuali procedure alternative di accesso e impedire che un sistema meno sicuro renda aggirabile quello principale.
Passkey: accessi senza password e protezione contro i siti falsificati
Le passkey rappresentano un’evoluzione significativa dei sistemi di autenticazione. Il loro funzionamento si basa sulla crittografia a chiave pubblica, secondo gli standard FIDO2 e WebAuthn.
Quando viene registrata una passkey, il sistema genera una coppia di chiavi crittografiche. La chiave privata rimane sotto il controllo dell’autenticatore dell’utente, mentre la corrispondente chiave pubblica viene associata all’account presso il servizio.
Durante l’accesso, il servizio richiede una prova crittografica che può essere prodotta utilizzando la chiave privata. Non è necessario trasmettere una password condivisa al server.
L’utente può autorizzare l’operazione tramite riconoscimento biometrico, PIN o un altro metodo di sblocco previsto dal dispositivo.
Una passkey correttamente implementata è legata al dominio del servizio per cui è stata creata. Questa caratteristica impedisce di utilizzare la stessa credenziale crittografica su un sito che imita l’originale, offrendo una protezione specifica contro il phishing tradizionale.
La biometria non deve essere confusa con il trasferimento dell’impronta digitale o del volto al sito aziendale. Nei sistemi FIDO, l’eventuale verifica biometrica avviene localmente sul dispositivo e le informazioni biometriche non vengono trasmesse al servizio.
Esistono tuttavia diverse modalità di gestione delle passkey.
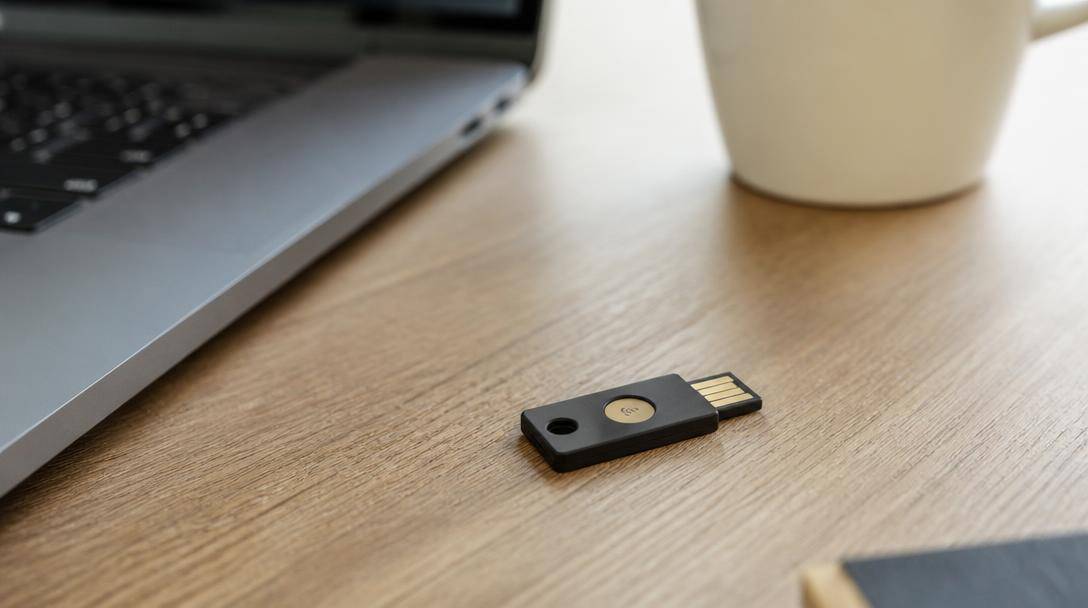
Alcune vengono conservate in autenticatori hardware, come chiavi di sicurezza fisiche, oppure in ambienti protetti del dispositivo. Altre possono essere sincronizzate tra più dispositivi attraverso servizi dedicati.
Le passkey sincronizzabili migliorano la continuità operativa, perché consentono di utilizzare credenziali associate a un account anche dopo la sostituzione di un dispositivo. Introducono però ulteriori aspetti da controllare, soprattutto per quanto riguarda la protezione dell’account di sincronizzazione e il recupero delle chiavi.
Le linee guida NIST del 2025 riconoscono esplicitamente gli autenticatori sincronizzabili, ma distinguono le loro caratteristiche da quelle delle chiavi crittografiche non esportabili, richieste per determinati livelli di garanzia più elevati.
Una passkey utilizzata con una verifica locale appropriata, come PIN o biometria, può realizzare un’autenticazione multifattore attraverso un unico autenticatore crittografico. Non occorre necessariamente aggiungere un codice SMS.
La disponibilità delle passkey dipende comunque dai servizi e dalle configurazioni adottate. Un account che consente l’accesso tramite passkey ma mantiene una password debole come metodo alternativo può conservare parte dei rischi precedenti.
Per le imprese, la scelta dovrebbe quindi riguardare l’intero sistema di autenticazione e non soltanto la schermata di accesso.
Le indicazioni dell’ACN per la protezione delle credenziali
In Italia, le linee guida sulla conservazione delle password elaborate dall’ACN insieme al Garante per la protezione dei dati personali, adottate nel dicembre 2023, affrontano un problema differente dalla scelta della password da parte dell’utente: la sua protezione all’interno dei sistemi informatici.
Quando un’applicazione conserva le credenziali degli utenti, non dovrebbe archiviarle in chiaro o utilizzare meccanismi crittografici inadeguati.
Il documento approfondisce l’impiego delle funzioni di password hashing, progettate per trasformare le password in valori utilizzabili per la verifica senza dover conservare direttamente il testo originale.
Tra gli aspetti tecnici da valutare rientrano la scelta di algoritmi adeguati, l’utilizzo di valori casuali distinti per le password e la configurazione di parametri che rendano costosi i tentativi di ricostruzione delle credenziali.
Queste raccomandazioni riguardano soprattutto i soggetti che gestiscono archivi di credenziali e gli sviluppatori dei sistemi di autenticazione. Non devono essere confuse con l’obbligo generalizzato, per ogni PMI, di sviluppare internamente un proprio sistema crittografico.
Un’impresa che utilizza esclusivamente servizi informatici forniti da terzi dovrà piuttosto valutare le caratteristiche di sicurezza dei fornitori, le responsabilità contrattuali e la gestione delle identità digitali.
Il quadro delle indicazioni ACN comprende anche le misure di sicurezza connesse alla normativa NIS2. Le linee guida specifiche di base per i soggetti interessati prevedono requisiti relativi alla gestione degli accessi, alle credenziali, alla documentazione delle procedure e all’impiego dell’autenticazione multifattore secondo la valutazione dei rischi e la rilevanza dei sistemi.
Occorre però evitare un’equivalenza impropria: non tutte le PMI rientrano automaticamente tra i soggetti obbligati dalla disciplina NIS2. L’applicabilità dipende dai criteri previsti dalla normativa, dal settore di attività e dalle eventuali condizioni specifiche.
Le procedure di sicurezza possono comunque essere adottate volontariamente dalle imprese escluse dal relativo perimetro. La gestione delle credenziali rimane infatti un elemento essenziale anche nelle organizzazioni di dimensioni ridotte.
Come organizzare gli accessi in una piccola o media impresa
Il primo intervento pratico consiste nell’individuare gli account realmente utilizzati.
Una PMI può avere credenziali distribuite tra posta elettronica, piattaforme documentali, gestionali, strumenti di fatturazione, servizi bancari, hosting, registrazione dei domini e pannelli di amministrazione dei siti.
L’inventario dovrebbe individuare il titolare di ciascun account, il servizio associato, il livello di privilegio e i metodi di autenticazione disponibili.
Una casella di posta con funzioni amministrative, per esempio, può avere un livello di criticità elevato perché viene utilizzata anche per recuperare le password di altri servizi.
Per questa ragione, la sicurezza delle password aziendali deve partire dagli account che consentono di modificare utenti, autorizzazioni e impostazioni di accesso.
L’impiego di identità individuali permette di attribuire le operazioni ai rispettivi utilizzatori e rende più semplice la revoca dei permessi. Gli account condivisi dovrebbero essere evitati quando il servizio consente la creazione di utenze personali.
La distinzione tra account ordinari e amministrativi riduce inoltre il rischio di utilizzare privilegi elevati durante attività quotidiane che non li richiedono.
Sul piano tecnologico, una strategia graduale può prevedere l’attivazione della MFA su tutti i servizi che la supportano, assegnando priorità alla posta elettronica, agli accessi remoti, ai sistemi amministrativi e alle applicazioni che contengono informazioni riservate.
Dove disponibili, le passkey resistenti al phishing costituiscono una soluzione particolarmente indicata per gli account più esposti. Gli accessi amministrativi possono richiedere ulteriori controlli, eventualmente attraverso autenticatori hardware gestiti dall’organizzazione.
Un sistema centralizzato di gestione delle identità, quando compatibile con le dimensioni e l’infrastruttura aziendale, può facilitare l’applicazione uniforme delle politiche di autenticazione e la disattivazione degli account.
Resta indispensabile verificare le eccezioni: applicazioni obsolete, accessi attraverso protocolli che non supportano la MFA, credenziali tecniche e account di servizio possono continuare a rappresentare punti vulnerabili.
Per questi ultimi, spesso destinati al funzionamento automatico di applicazioni e integrazioni, sono necessarie procedure specifiche di custodia, rotazione e revoca dei segreti. Le credenziali tecniche non dovrebbero essere conservate in documenti condivisi o inserite direttamente nel codice sorgente.
Recupero account: il punto in cui le protezioni possono essere aggirate
Un dipendente perde lo smartphone utilizzato per generare i codici di autenticazione. Non dispone di un secondo dispositivo registrato e deve accedere urgentemente alla posta aziendale.
La situazione, presentata come esempio ipotetico, evidenzia un problema organizzativo frequente: un metodo di autenticazione efficace deve essere accompagnato da una procedura sicura per recuperare l’accesso.
Se il personale di assistenza può disattivare la MFA sulla base di una semplice telefonata, un aggressore potrebbe tentare di impersonare il dipendente e ottenere lo stesso risultato.
Il documento NIST SP 800-63B-4 dedica una sezione specifica al recupero degli account, distinguendolo dalle normali operazioni di autenticazione.
Tra i metodi contemplati figurano codici di recupero precedentemente salvati, codici emessi attraverso procedure controllate, contatti di recupero e nuove verifiche dell’identità.
Il recupero può richiedere controlli più articolati rispetto all’accesso ordinario proprio perché viene utilizzato quando l’utente non dispone più degli strumenti necessari per autenticarsi.
Le imprese dovrebbero definire preventivamente chi è autorizzato ad avviare la procedura, come viene verificata l’identità del richiedente, quali operazioni possono essere eseguite e come vengono registrati gli interventi.
Per gli account più sensibili può essere opportuno prevedere una doppia autorizzazione amministrativa, una verifica attraverso un canale indipendente già registrato e controlli successivi sul dispositivo utilizzato.
Il ripristino deve comportare anche una valutazione degli autenticatori precedentemente associati. Se un telefono è stato smarrito, l’eventuale accesso residuo attraverso quel dispositivo deve essere revocato quando sussiste il rischio di compromissione.
Le linee guida NIST stabiliscono inoltre che gli eventi di recupero dell’account debbano generare notifiche all’interessato o a un soggetto designato, così da favorire l’individuazione di attività fraudolente.
La gestione delle notifiche è particolarmente delicata quando il canale principale coincide con l’account da recuperare. Un’organizzazione dovrebbe quindi prevedere recapiti alternativi verificati, evitando che l’intera procedura dipenda dalla casella di posta non più accessibile.
Anche la custodia dei codici di recupero richiede attenzione. Conservarli nello stesso telefono utilizzato per l’autenticazione potrebbe rendere inutilizzabili entrambi gli strumenti in caso di smarrimento. La conservazione dovrebbe avvenire attraverso modalità protette e coerenti con la politica aziendale.
Dipendenti, collaboratori e fornitori: chi controlla le credenziali
Una parte significativa dei problemi legati alla sicurezza delle password aziendali emerge quando cambiano le persone autorizzate ad accedere ai sistemi.
L’ingresso di un collaboratore comporta la creazione di nuove utenze, l’assegnazione dei permessi e la registrazione degli eventuali dispositivi di autenticazione.
Il trasferimento a un’altra funzione dovrebbe determinare una revisione dei privilegi. La cessazione del rapporto richiede invece la revoca tempestiva degli accessi che non risultano più giustificati.
La semplice modifica della password non è sempre sufficiente. Alcuni servizi mantengono sessioni già attive, token di accesso, chiavi applicative o dispositivi autorizzati che devono essere gestiti separatamente.
Nel caso dei fornitori esterni, una buona organizzazione prevede credenziali riconducibili al singolo soggetto, permessi limitati alle attività necessarie e possibilità di sospensione degli accessi al termine dell’incarico.
Un tecnico incaricato della manutenzione di un sito, per esempio, non dovrebbe ricevere automaticamente privilegi di amministrazione su altri sistemi aziendali.
Le revisioni periodiche delle autorizzazioni permettono di individuare account inutilizzati, permessi eccessivi e accessi rimasti attivi dopo la conclusione di un progetto.
La frequenza di questi controlli può essere definita in base alla criticità delle applicazioni e al numero degli utenti. Un account amministrativo che consente di modificare i dati di accesso degli altri dipendenti richiede verifiche più rigorose rispetto a un’utenza con funzioni limitate.
La transizione alle passkey senza interrompere le attività
L’introduzione delle passkey in una PMI può essere realizzata progressivamente, iniziando dai servizi che supportano nativamente questa modalità di autenticazione.
Prima della distribuzione è necessario verificare la compatibilità dei dispositivi, il sistema di gestione delle identità e la presenza di eventuali metodi alternativi di accesso.
Un elemento da valutare riguarda la distinzione tra dispositivi personali e aziendali.
Quando una passkey lavorativa viene sincronizzata attraverso un account personale, l’impresa potrebbe incontrare difficoltà nel controllo dei dispositivi autorizzati e nella gestione della credenziale dopo la cessazione del rapporto di lavoro.
Le piattaforme aziendali gestite centralmente possono offrire strumenti per limitare questi rischi, ma le funzionalità disponibili variano in base alle tecnologie adottate.
Per gli utenti con privilegi elevati può essere preferibile una soluzione con chiavi di sicurezza hardware non esportabili, associata a procedure di custodia e sostituzione documentate.
Non tutte le applicazioni richiedono necessariamente lo stesso livello di protezione. Il criterio più efficace consiste nel valutare le conseguenze di un accesso abusivo e nel selezionare un metodo di autenticazione proporzionato.
Un’ulteriore verifica riguarda gli account di emergenza utilizzati quando il sistema centralizzato di identità non è disponibile. Questi accessi devono essere limitati, protetti, monitorati e sottoposti a controlli specifici, perché possono rappresentare una via alternativa alle normali procedure di autenticazione.
La sicurezza delle password aziendali dipende anche dalla capacità di individuare tempestivamente utilizzi anomali delle credenziali. Accessi da dispositivi sconosciuti, registrazioni inattese di nuovi autenticatori, modifiche ai recapiti di recupero e tentativi ripetuti di autenticazione possono richiedere verifiche immediate.
Per le imprese che adottano le passkey, il controllo dovrebbe includere anche la revoca delle credenziali associate a dispositivi non più autorizzati e la gestione degli eventuali account utilizzati per sincronizzarle.
Un ultimo passaggio operativo riguarda le verifiche periodiche delle procedure di recupero. Simulare, in condizioni controllate, la perdita di un autenticatore amministrativo permette di verificare se l’impresa riesce a ripristinare l’accesso senza ricorrere a deroghe improvvisate.
Il risultato di queste prove dovrebbe essere documentato insieme ai responsabili autorizzati, ai tempi effettivi di intervento e alle eventuali vulnerabilità individuate. In questo modo, anche la sostituzione di uno smartphone o l’indisponibilità di un amministratore diventano eventi gestibili attraverso procedure definite, senza compromettere la protezione degli account.